組織のセキュリティを支える「人のセキュリティ対策」
重要性が増す組織内での「情報セキュリティ教育」
近年、多くの企業・組織を標的としたサイバー攻撃による被害が相次いで報じられ、技術的な対策だけでなく、「人のセキュリティ対策」の重要性も改めて注目されています。セキュリティ製品やサービスの導入に加え、社員一人ひとりのリテラシー向上を目的とした「情報セキュリティ教育」は、企業・組織のセキュリティ対策において欠かせない取り組みです。
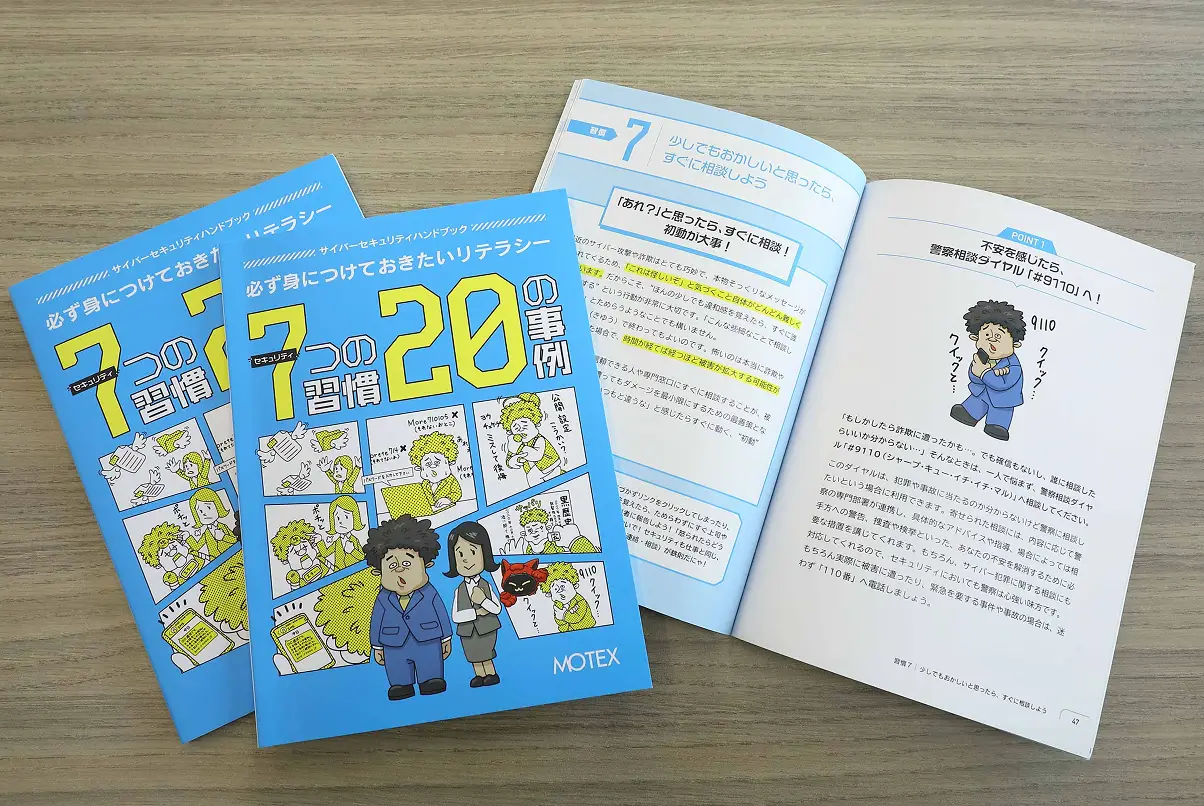
こうした社会情勢を踏まえ、エムオーテックス(MOTEX)では、この「人のセキュリティ対策」を支援する取り組みとして、2017年より提供してきたサイバーセキュリティハンドブック『セキュリティ 7つの習慣・20の事例』を全面刷新し、2026年2月より第二版の提供を開始しました。
同ハンドブックは、全ページ(PDF形式)をWeb上で無償公開しているほか、企業・組織や学校などでのセキュリティ教育に活用できる 「教育資料(PDF / PowerPoint)」や、学習内容の定着を支援する「テスト」のフォーマット(Microsoft Forms・Googleフォーム)も無償で提供しています。2026年5月時点で、配布数(冊子・ダウンロード)の累計は2.6万件を突破しており、多くの企業・組織の情報セキュリティ教育に活用されています。
今回は、本年度(2026年度)から新入職員研修に同ハンドブックを導入した一般財団法人日本自動車研究所(JARI:Japan Automobile Research Institute)を訪問し、実際のセキュリティ研修の様子を取材しました。あわせて、研修を終えた同法人のご担当者様に、導入のきっかけや期待する効果、組織のセキュリティ対策・人材育成における情報セキュリティ教育の位置づけについてもお話を伺いました。
※記載の情報は、取材日時点(2026年4月)の情報です。
新入職員研修で「人のセキュリティ対策」を強化
〜自動車業界の発展を担う
一般財団法人日本自動車研究所(JARI)の取り組み〜
官公庁や民間企業から委託を受け、自動車に関するさまざまな分野の技術研究や試験事業を行う一般財団法人 日本自動車研究所(JARI)は、自動車業界向け共通ネットワークサービスを提供しており、情報・通信分野からも自動車産業に貢献しています。
今回、同法人では、2026年度の新入職員研修の一部にMOTEXが提供する『サイバーセキュリティハンドブック』を導入し、従来実施してきたセキュリティ研修の内容や企画をアップデートすることで、「人のセキュリティ対策」の強化に取り組まれました。
研修ではまず、独立行政法人 情報処理推進機構(IPA)が公開している動画なども活用し、サイバー攻撃の基礎知識や近年の脅威動向を学んだうえで、メールやSNS利用時のリスク、ランサムウェア対策など、業務で直面する具体的な事例について理解を深めました。
この“業務で直面する具体的な事例”を「自分ごと」として楽しく学ぶため、研修後半は、MOTEXのサイバーセキュリティハンドブック『セキュリティ 7つの習慣・20の事例』を活用。いま誰もが必ず身につけておきたい「セキュリティ習慣」を、クイズ形式で参加者全員で確認し合いました。最新の脅威や対策に加え、昔から変わらない情報セキュリティの基本を再認識し、自身の知識や認識をアップデートする機会としました。
研修の様子
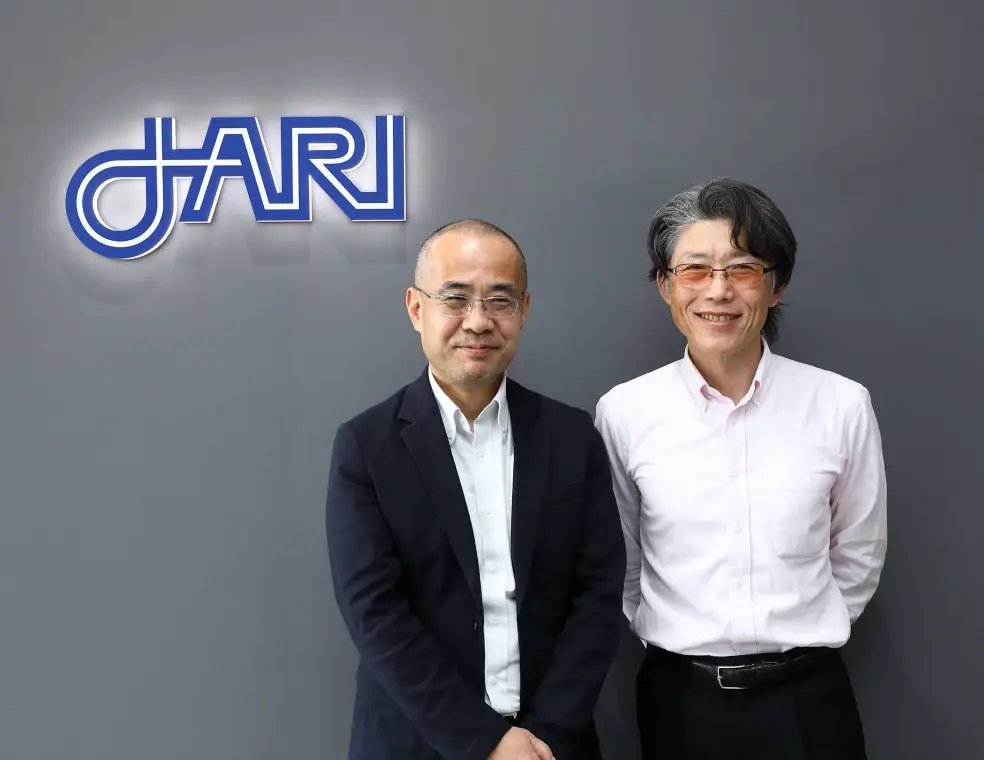
今回の新入職員向けセキュリティ研修では、JARI 情報セキュリティグループの井澤氏・中山氏が講師を務めました。
研修は、大きく分けて「サイバー攻撃の理解」「リテラシー教育」「社内規程の解説」の3部構成で実施されました。
まず、「サイバー攻撃の理解」では、代表的なサイバー攻撃であり、昨今の被害規模がとても大きくなっている「ランサムウェア」に関する内容からスタート。IPA(情報処理推進機構)の動画や、ウイルス感染を再現したデモ映像を用いて、セキュリティインシデントの実態を視覚的に疑似体験し、受講者の危機意識を高めました。さらに、近年増加している生成AIを悪用したフィッシングメール文など、最新のセキュリティリスクについても取り上げ、脅威の最新動向を解説しました。
続く「リテラシー教育」では、サイバーセキュリティハンドブック『セキュリティ 7つの習慣・20の事例』をもとに講義を実施。まずは、ハンドブックの前半「7つの習慣」に沿って、身につけておきたいセキュリティ習慣を説明しました。ハンドブックの内容は、IT/セキュリティを専門としていない職員でも理解しやすい、平易な内容となっています。そこに、対応経験や最新情報を熟知している講師が、「最近はネットワーク機器のアップデートが見落とされ、実際に他社で大きなインシデントが起こっている」など、専門的な知見を補足しながら講義を進めることで、ハンドブックに挙げられている基本的な内容をより深く掘り下げた実践的な研修となりました。
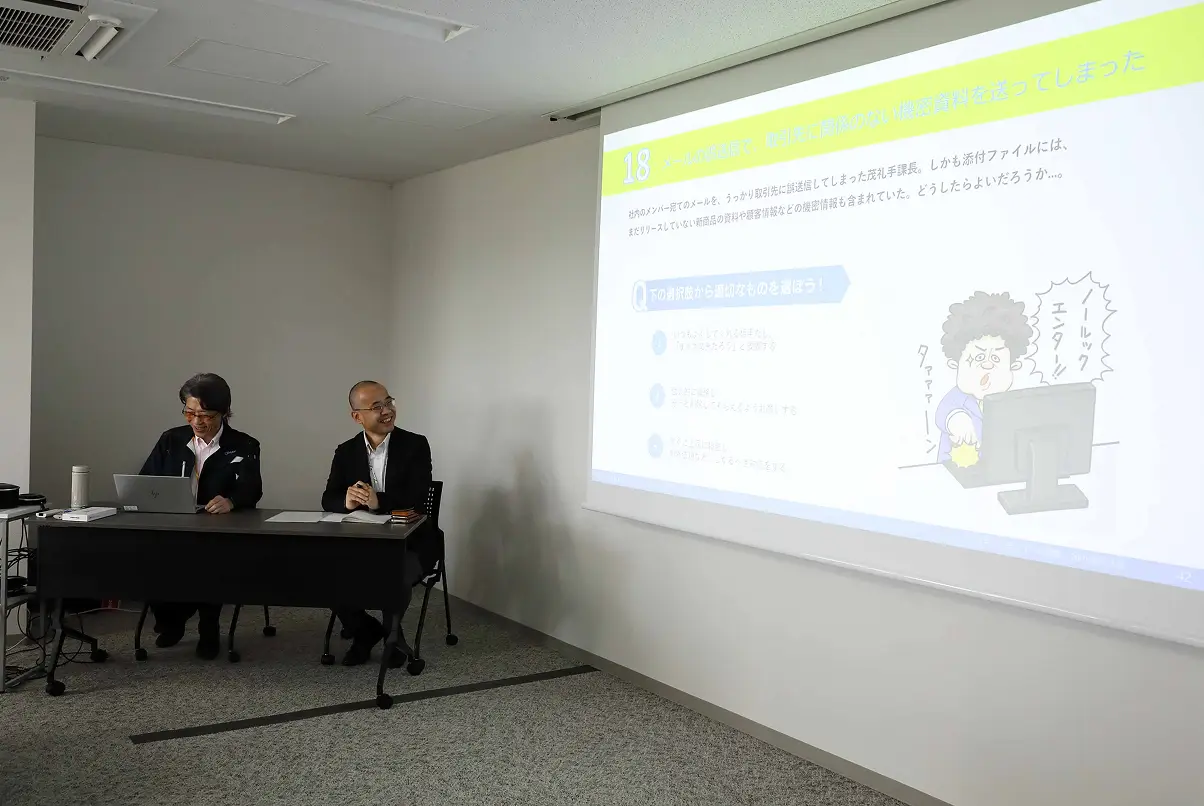
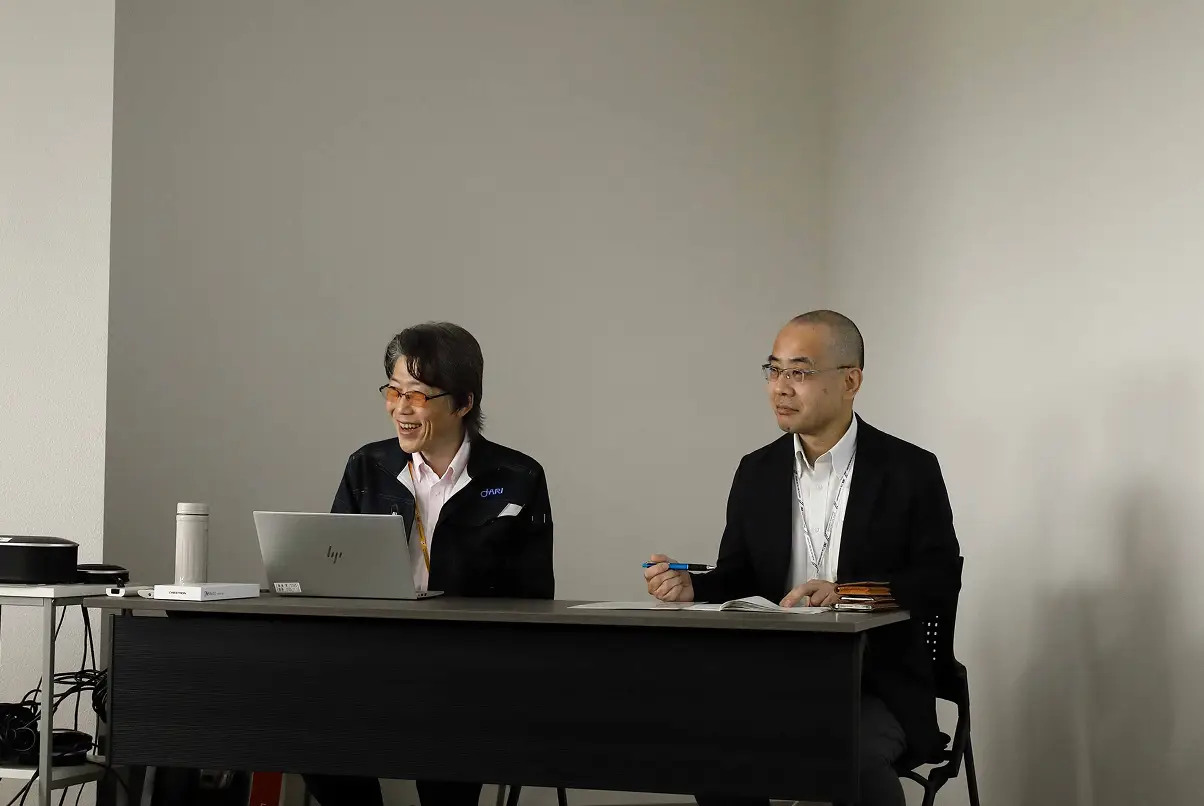
その後、ハンドブックの後半に収録されている「20の事例とQ&A」を用いてセキュリティクイズを実施。「セキュリティ 7つの習慣」として直前に学んだ内容を、その場で参加者に確認・定着させるとともに、楽しいクイズを通して職員らの主体的な参加を促しました。
研修の最後は、「社内規程の解説」として、同法人における情報セキュリティ規程や相談窓口を紹介。
研修全体を通して、社会課題としてのサイバーセキュリティリスクへの理解から、具体的な行動指針、さらに自組織のルールまで、一連で学べる構成で研修を実施でき、より実践的なセキュリティ教育となりました。
「伝える研修」から「考える研修」へ
研修内容の見直し背景とは?
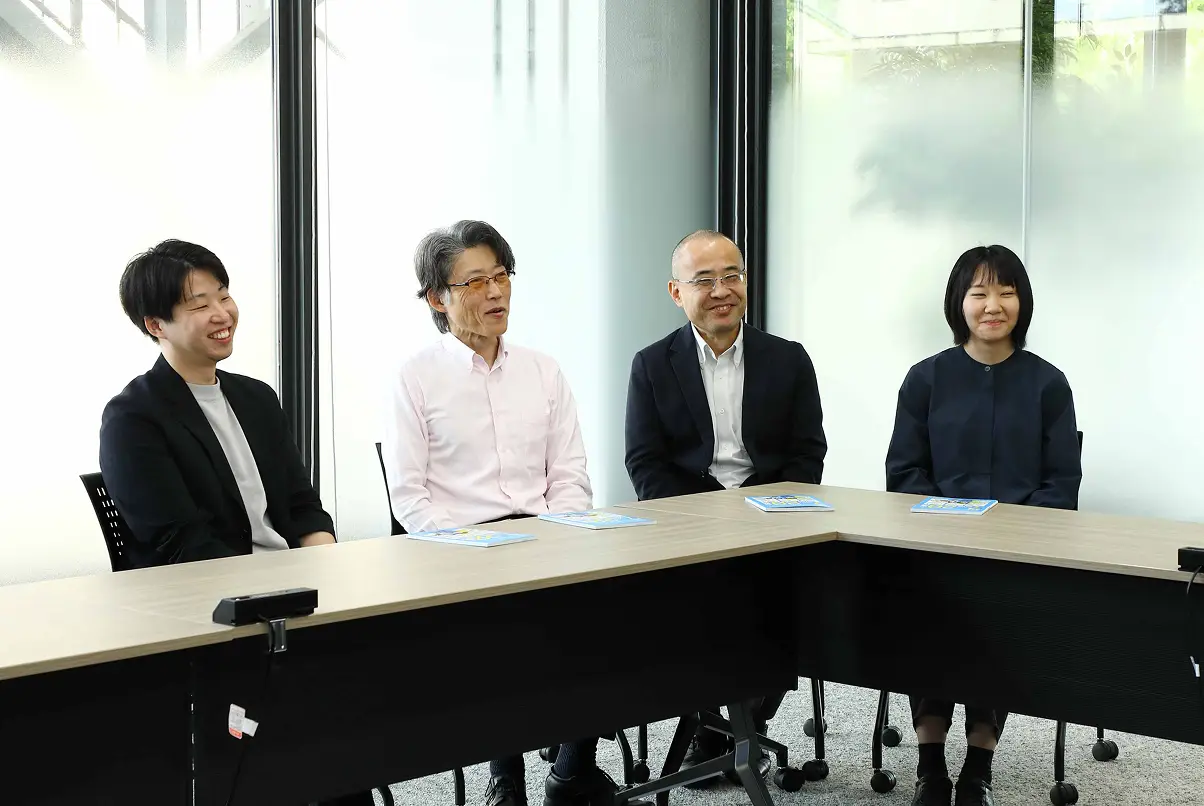
研修の後、講師を務められた井澤氏・中山氏に加え、同グループの船橋氏・鈴木氏にもお話を伺いました。
サイバー攻撃の高度化を背景に、同法人では情報セキュリティ体制を強化する一方、従来の研修のマンネリ化や受講者の主体性に課題を感じていたということです。職員一人ひとりのリテラシー向上につながる「人のセキュリティ対策」を目指し、研修内容の見直しに取り組んだ背景を改めて伺いました。
貴法人の情報セキュリティグループはどのような背景で立ち上がったのでしょうか?
船橋:私たちのグループは2026年に立ち上がった組織で、もともとは情報システムグループがセキュリティ関連の業務を担っていました。そこに別部署のメンバーが加わる形で、セキュリティ専任の体制として再編され、現在に至ります。
中山:近年は大規模なサイバー攻撃の事例が増え、当法人にも年々そのリスクが高まっていると感じていました。当法人には自動車業界向けにセキュリティ関連のサービスを扱う部門もあるため、セキュリティ事故は絶対に防がなければならない、という危機感があります。そのため、組織的に対応していく必要があると考え、セキュリティ専任の部署を立ち上げることになりました。まだまだ整備の途中で、取り組むべきことは多いですが、サイバーセキュリティに関する課題に対し、組織的に動く体制が整ってきています。
新入職員のセキュリティ研修には、どのような課題を感じていましたか?
井澤:昨年までは、IPA(情報処理推進機構)が公開している動画を使って、一般的なサイバーセキュリティリスクを紹介した後、自作のPowerPoint資料で、主に自社のセキュリティルールを説明していました。ただ、内容がマンネリ化していたことや、情報が古くなっている点に課題を感じていました。また、受講者がどうしても“受け身”になりがちで、その状況も変えたいと考えていました。
情報セキュリティ教育をより実効性のあるものにするため、受講者が主体的に学べる研修への見直しを進めていた同法人。こうした課題を解決する手段として着目したのが、サイバーセキュリティハンドブック『セキュリティ 7つの習慣 20の事例』を軸とした参加型の研修プログラムでした。
サイバーセキュリティハンドブックを軸に、
受講者参加型の研修プログラムを設計
こうした課題を踏まえ、同法人では受講者が主体的に学べる研修プログラムの構築を目指しました。その実現に向けて着目したのが、MOTEXが提供するサイバーセキュリティハンドブック『セキュリティ 7つの習慣 20の事例』です。内容の網羅性や実践性を評価し、研修全体の軸として採用した経緯について伺いました。
こうした課題を抱える中で、サイバーセキュリティハンドブックを導入したきっかけは何だったのしょう?
中山:私が兼務しているもう一つの所属先で、MOTEXの方と一緒にお仕事をさせていただいており、このハンドブックを紹介していただきました。読んでみると、業務に関わる基本的な対策だけでなく、SNS発信によるデジタルタトゥーの問題など、日常生活にも関わるテーマが含まれていました。業務中だけに絞った話ではなく、個々人の普段の行動とも結びつけて考えやすい点があり、受講者にとってセキュリティを「自分ごと」として捉えやすいと感じ、井澤にも共有したのです。
井澤:ハンドブックの導入を決めた後、メンバーでアイデアを出し合いながら約2週間で今回の研修プログラムをまとめました。過去の研修から大きく内容を変更することになりましたが、ハンドブックを軸に構成を整理し、その上で、職員への周知が必要な内容を補足していく方向で組み立てることができたため、研修にかかる準備の負担はかなり軽減されました。また、投影資料についても、MOTEXのWebサイトで、このハンドブックをもとにした教育資料のPowerPointが提供されており、そこから利用したいスライドを抜粋する形で作成できたため、非常に助かりましたね。
MOTEXのサイバーセキュリティハンドブックを、単なる教材として使用するのではなく、受講者同士が考え、意見を交わしながら学べる研修プログラムとして再構成した同法人。特に、ハンドブックの「20の事例とQ&A」を活用して実現した参加型研修は、受講者の反応や定着度にとても実施効果が見られたといいます。
一方向の講義から参加型へ
ハンドブックのQ&Aを活用した研修の工夫
同法人では、ハンドブックを配布するだけでなく、掲載されている「20の事例」と「Q&A」を活用し、受講者が自ら考え、意見を交わしながら学べる参加型の研修を企画しました。一方向の講義では得られにくい理解の定着や主体性を引き出すため、どのような工夫を取り入れたのかを伺いました。
研修では「20の事例とQ&A」をどのように活用されましたか?
井澤:「20の事例」のすべてを取り上げるのは時間的に難しかったので、受講者の人数に合わせて問題を選定し、クイズ形式で講義を実施しました。Q&Aパートでは場の雰囲気を変えようと、中山にも進行に加わってもらいました。細かい段取りが決め切れていなかったので、職員の反応を見ながら序盤は手探りで進めましたが、クイズ形式だと場が和んで、盛り上がりますね、終盤は自然と形になったと思います。
実際に活用してみてどのような変化がありましたか?
井澤:これまでは一方通行の講義だったので、受講者がどこまで理解してくれているか、講師である私たちの側からすると見えにくい状況でした。クイズを取り入れたことで、受講者がその場で考える場面が増え、その場で反応をもらえるので、職員のリテラシーレベルや研修に対する理解度が、把握しやすくなったと感じています。実は、当法人の新入職員は高卒から大学院修了者までさまざまな者がおり、年齢だけでなくIT / セキュリティのリテラシーにも個人差があります。クイズは、受講者一人ひとりの理解度を測る指標としても機能しました。
中山:私たちも答えに迷うような問題もありましたが、職員たちはしっかりと正解してくれました(笑)。実は、あえて研修前にハンドブックを配布しなかったのですが、それにより、全員がその場で真剣に考える時間をつくることができたため、よかったと思います。また、研修後の受講者アンケートでは、全職員がサイバーセキュリティリスクについて「自分に関係がある」と回答してくれており、期待通りの結果も得られました。
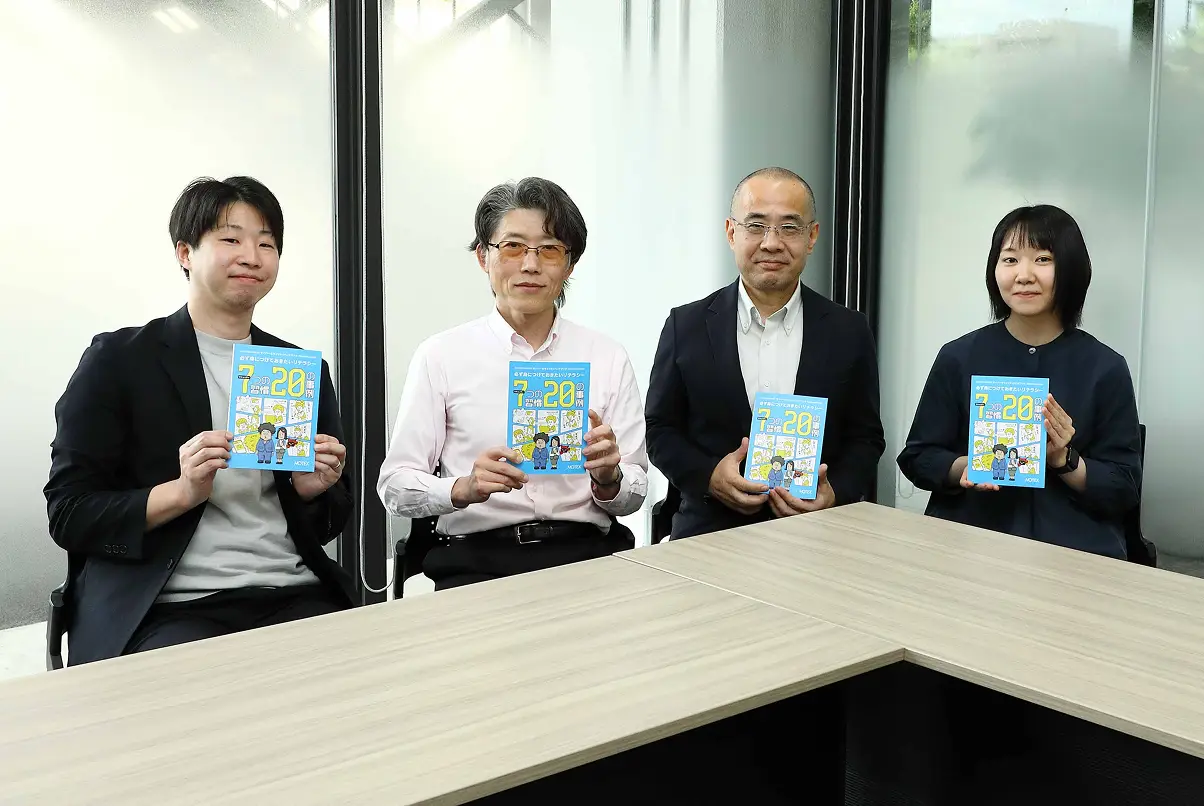
実際に研修にサイバーセキュリティハンドブックを利用されてみて、ハンドブックへのご要望があれば教えてください。
井澤:ハンドブックの内容は非常に充実しており、実際の研修でも利用しやすいと感じました。教育資料として提供されているPowerPointについても、全体として分かりやすい内容でした。ただ、セキュリティ教育はあれもこれもと情報量が多くなりがちなので、PowerPointのスライドは要点を絞り、今後、講師向けのスクリプト(研修の進行台本、補足の説明資料など)が充実している形でご提供いただけると、より企業や組織のセキュリティ研修の場で活用しやすくなるのではないかと感じました。
また、ハンドブックに登場するキャラクターたちはとてもコミカルなので、これもぜひ今後、登場人物にフィーチャーしたコンテンツを増やしてほしいところです。登場人物のバックグラウンドが分かると、より愛着が湧きそうですよね。
参加型の研修を通じて、受講者は情報セキュリティを「自分ごと」として捉え、積極的に考える姿勢が見えるようになったといいます。同法人では今後、この取り組みを新入職員研修にとどめず、全職員のリテラシー向上に向けた継続的な教育へと展開していく予定とのことです。
全職員のリテラシー向上に向けた継続的な取り組みへ
今後の展望について教えてください。
井澤:今回の新入職員向けの研修だけにとどめず、現在、全職員に向けた情報セキュリティ研修の準備を進めています。またこのハンドブックを活用しながら、より多くの職員のリテラシー向上につながる研修にしたいです。
中山:新入職員は入所後まだ間もないため、初めて聞く情報として、ある程度の関心を持って私たちの話を聞いてくれますが、年次や階層が上がるほど、「何度も聞いた話だし⋯」という感じで、あまり耳を傾けてはくれなくなってしまうんですよね。これは、多くの企業・組織の情報システム / セキュリティ担当の方が抱えていらっしゃる共通の課題でもあります。しかし本来は、すべての職員がサイバーセキュリティリスクの当事者になり得るのであり、その認識を広げていくのが、私たちの重要な役割の一つだと思っています。
同法人では、今回の取り組みを新入職員研修における一つの実践事例にとどめず、今後もこうした学びを全職員へ広げ、組織全体の情報セキュリティリテラシー向上につなげていく考えとのことです。技術的な対策だけでは防ぎきれないサイバーセキュリティリスクに対応するため、一人ひとりが主体的に考え、行動できるようにする「人のセキュリティ対策」の重要性を示す取り組みといえます。
エムオーテックス・NOMORE 情報漏洩 2050
プロジェクト事務局
サイバー攻撃が高度化・巧妙化する中、情報セキュリティ対策は、システムや製品導入といった技術面だけでなく、それらを利用する「人」の意識や行動がますます重要になっています。
サイバーセキュリティハンドブックの提供を開始してから約半年。すでに、多くの企業・組織の皆さまにハンドブックや教育資料・啓発ポスターをダウンロードいただきました。
今回の取材では、ハンドブックを単なる教材として配布するのではなく、受講者同士が考え、対話しながら学ぶ「参加型研修」として活用されている点が印象的でした。講義とクイズを組み合わせ、受講者の理解度を確認しながら進める研修プログラムは、情報セキュリティ教育を「受けるもの」から「自ら考えるもの」へ変える工夫として、多くの企業・団体にとって参考になる取り組みではないでしょうか。
本記事が、組織における「人のセキュリティ対策」を見直すきっかけとなれば幸いです。
