中途入社者向け研修で「人的なセキュリティ対策」を強化
サイバーセキュリティハンドブックを活用したデルソーレの取り組み
近年、多くの企業・組織でサイバー攻撃による被害が相次いで発生しており、「技術的な対策」だけでなく、「人的なセキュリティ対策」の重要性も改めて注目されています。セキュリティ製品やサービスの導入に加え、社員一人ひとりのリテラシー向上を目的とした「セキュリティ教育」は、組織全体のセキュリティレベルを高めるうえで欠かせない取り組みです。
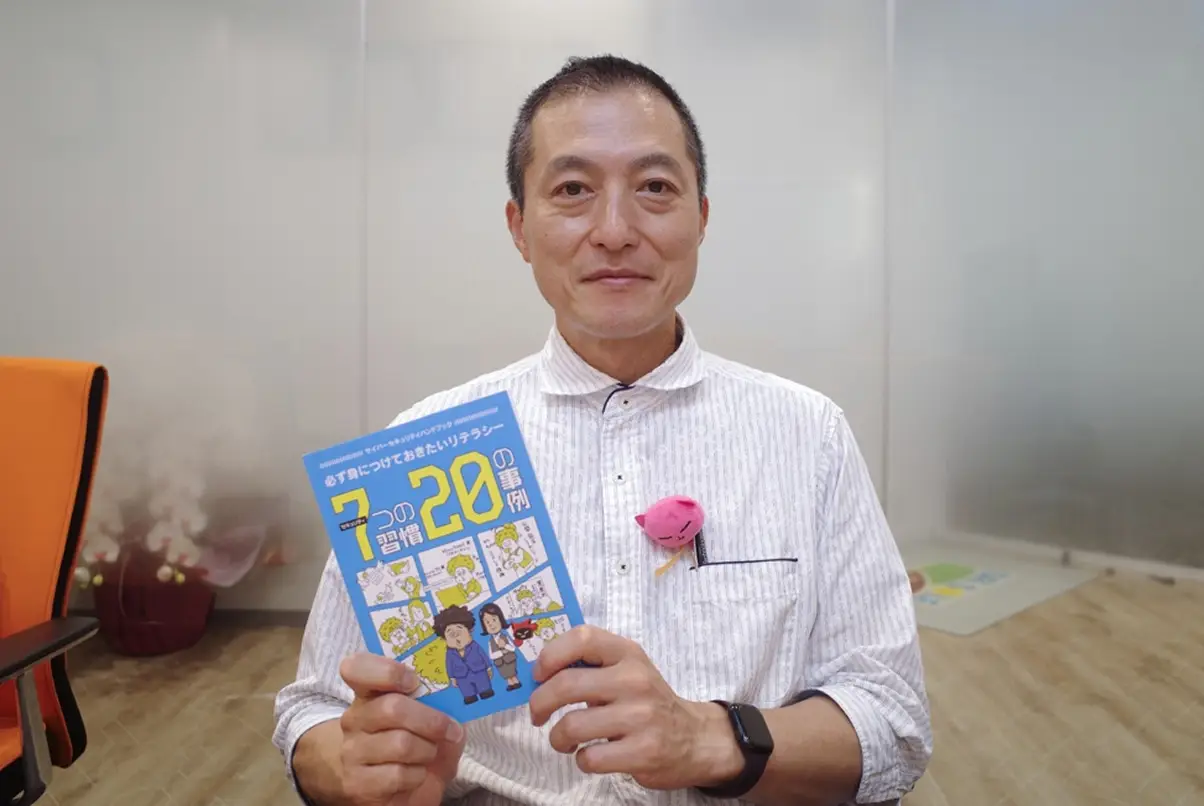
こうした社会情勢を踏まえ、企業・組織のサイバーセキュリティ課題の解決を支援するプロダクト・サービス「LANSCOPE」を提供するエムオーテックス(MOTEX)では、この「人的なセキュリティ対策」を支援する取り組みとしてサイバーセキュリティハンドブック『セキュリティ 7つの習慣・20の事例』を長らく提供しており、昨今のセキュリティ情報のアップデートを受け、2026年2月より約10年ぶりに全面刷新した第二版の提供を開始しました。
同ハンドブックは、全文をWebサイト(PDF形式)およびnote上で無償公開しているほか、企業・組織や学校などでのセキュリティ教育に活用できる「教育資料(PDF / PowerPoint)」や、学習内容の定着を支援する「テスト」のフォーマット(Microsoft Forms・Googleフォーム)、啓発のための掲示に使える「ポスター」も無償で提供しています。冊子の配布・ダウンロード数は累計2.6万件を突破(※)しており、多くの企業・組織のセキュリティ教育にご活用いただいています。
※2026年5月時点
今回は、中途入社者向けのセキュリティ研修に同ハンドブックを導入した株式会社デルソーレ(以下デルソーレ)を取材し、導入のきっかけや具体的な活用方法、セキュリティ教育に関する取り組みについてお話を伺いました。
※記載の情報は、取材日時点(2026年8月)の情報です。
中途入社者向け研修に「参加型」のセキュリティ教育を実践
〜サイバーセキュリティハンドブックを活用したデルソーレの取り組み〜
デルソーレは、日本におけるピザのパイオニアとして1964年に創業。ピザで培った製造技術を応用し、ナン・ピタ・フォカッチャ・トルティーヤといった世界のパンを展開されています。
同社では、2026年度の中途入社者向けのオリエンテーションから、MOTEXのサイバーセキュリティハンドブック『セキュリティ 7つの習慣・20の事例』を活用したセキュリティ教育を実施。一方向の講義ではなく、参加型のカリキュラムを通じてセキュリティへの当事者意識を醸成し、「人的なセキュリティ対策」の強化に取り組まれています。
同社の中途入社者向けオリエンテーションは、各部署に45分の時間が設けられ、担当者が講師となって業務に必要な基礎知識を説明する形式です。
この中の情報システムチームのプログラムでは、社内システムの利用方法や社用PCを扱う際の注意点に加え、業務で起こり得るセキュリティリスクについても伝えます。今回はこの研修で、MOTEXのサイバーセキュリティハンドブックを教材として活用し、受講者自身が考え、発言する機会を取り入れることで、「参加型」のセキュリティ教育を実践されました。
研修の様子
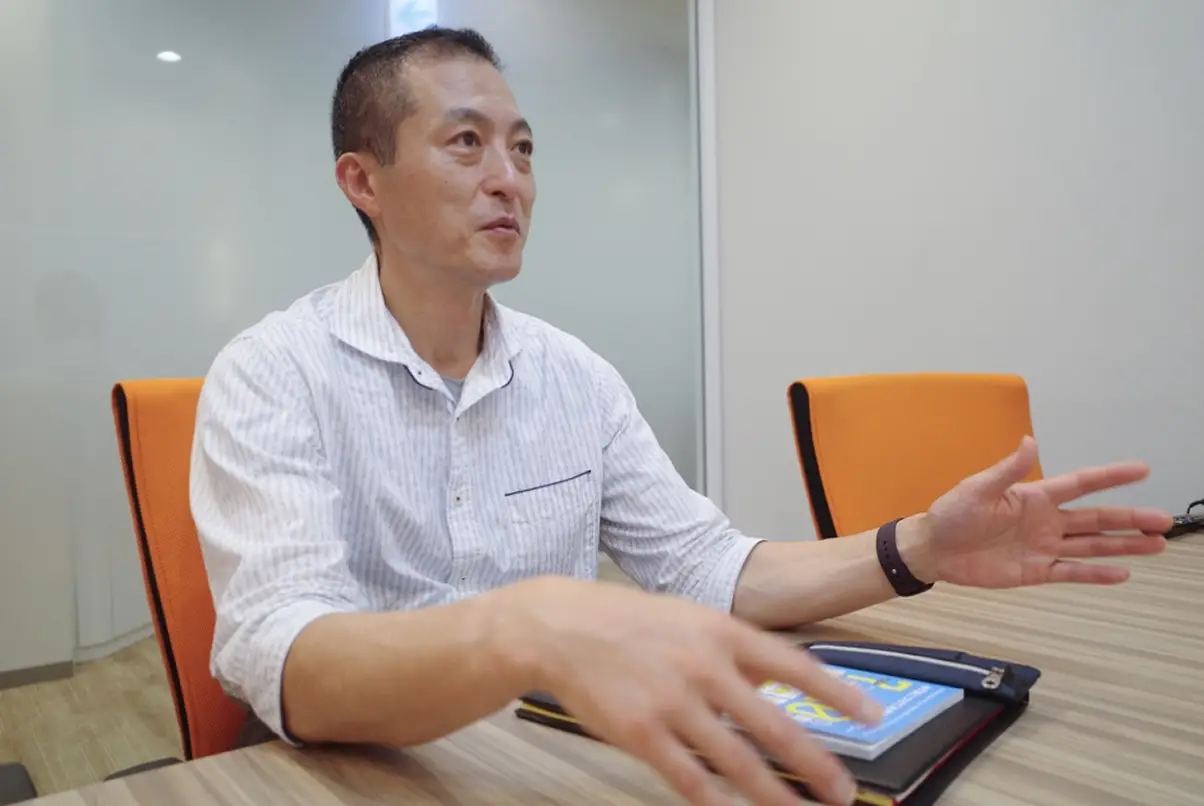
今回の研修は、情報システムチームの松田氏が講師を務めました。研修は「社内システムの基礎情報」と「セキュリティ教育」の2部構成で、45分間にわたって実施されました。
前半の「社内システムの基礎情報」では、同社で使用するツールや、社用PCを利用する際の注意点を説明。日々の業務で使用するツールを正しく、安全に利用するためのルールを伝えるとともに、万が一トラブルが発生した際には、情報システムチームへ連絡するよう周知しました。
後半の「セキュリティ教育」では、MOTEXのサイバーセキュリティハンドブック『セキュリティ 7つの習慣・20の事例』をもとに講義を実施。
まずはハンドブックの前半「7つの習慣」に沿って、身につけておきたいセキュリティ習慣を説明しました。
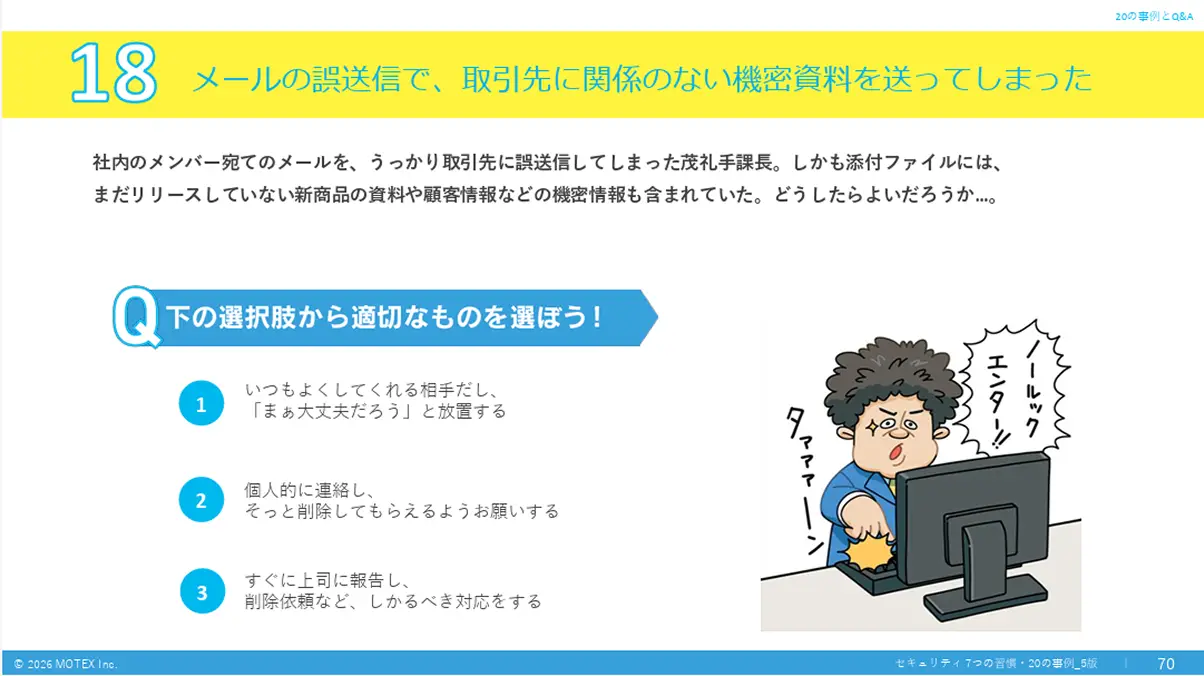
講義の後には「20の事例とQ&A」のなかから、同社の業務と特に関わりの深い10問を選んでクイズを出題。スクリーンに問題文と複数の選択肢を表示し、受講者は正解だと思うものに挙手で回答しました。
クイズでは、例えば取引先へのメールを誤送信してしまった場合など、身近な業務で起こり得る事例を取り上げ、受講者は楽しみながら適切な対応を考え、セキュリティリスクへの理解を深めました。
研修の最後には質疑応答を実施。直前のクイズの解答・解説について受講者から質問が挙がり、講師と意見を交わしながら理解を深める場面も見られるなど、クイズをきっかけとした活発なコミュニケーションも生まれました。
研修全体を通して、社内システムの基本的な使い方を伝えるだけでなく、受講者自身が考え、発言しながら情報セキュリティについて学ぶ「参加型」の研修となりました。
高まるサイバーリスクを背景に、「人的なセキュリティ対策」の強化へ
研修後、講師を務めた情報システムチームの松田氏にお話を伺いました。
情報システムチームでは、どのような業務を担っているのでしょうか?
松田:当チームでは、社内インフラや情報システム全般の運用・管理を担当しています。業務用端末の運用・保守など、デジタル化が進むにつれて担当領域も広がっています。
今回、セキュリティ教育の強化を図ったきっかけを教えてください。
松田:近年、取引先を標的とするサプライチェーン攻撃など、企業規模を問わずサイバー攻撃の被害が相次いでいます。事業停止に追い込まれるような深刻なセキュリティ事故も発生していることから、社内でも経営層の危機感が高まっていました。
情報システムチームとしては、セキュリティ事故を未然に防ぐには、システム面の対策だけでなく、最終的には社員一人ひとりの意識や行動が重要だと考えています。そのため、社員がセキュリティを「自分ごと」として捉え、日々の業務の中で適切な行動を取れるよう、セキュリティ教育の見直しが必要だと考えていました。
これまでの研修には、どのような課題を感じていましたか?
松田:これまでは、私が作成した社内システムの解説資料を軸に、システムの操作方法を深掘りしたり、時勢に即したセキュリティ関連のテーマを取り上げたりと、毎回少しずつ内容を変えていました。
ただ、システムやセキュリティのトレンドは非常に速いスピードで変化します。いつか資料を大幅にアップデートしたいと思っていたのですが、オリエンテーションは不定期に実施されるため、なかなか見直しの時間を確保できませんでした。
また、研修が夕方に行われる場合は、受講者の集中力を保つための工夫も必要です。一方向に説明するだけではなく、参加してもらえる内容にしたいという思いもありました。
こうした「セキュリティ教育を強化したい」一方で、「研修資料の準備にかけられる時間に限りがある」というセキュリティ教育の担当者の課題を背景に、教材として活用されたのが、MOTEXのサイバーセキュリティハンドブックでした。
ハンドブックを活用して研修資料を刷新。自社向けのアレンジで研修準備にかかる負荷を軽減
デルソーレでは、過去にも初版のサイバーセキュリティハンドブックを社内勉強会で活用されていました。今回、第二版へのリニューアルを知ったことで、改めて中途入社者向けの研修教材として活用することになったとのことです。IT・セキュリティに関する知識レベルを問わず理解しやすい内容に加え、Webサイトで無償提供されているPowerPoint形式の教育資料を自社向けに編集できる点も、研修準備の負担軽減につながったといいます。
ハンドブックを今回の研修に導入したきっかけを教えてください。
松田:実はサイバーセキュリティハンドブックの初版が発刊された約10年前にも、自社の勉強会で活用していました。当時、MOTEXから届いたメールマガジンで存在を知り、カラフルで分かりやすい内容だったのですぐに採用したんです。実際、参加者からも好評でした。
今年(2026年)、私が参加しているMOTEX製品のユーザーコミュニティ「バンニャの休憩室」を通じて、ハンドブックがリニューアルされたことを知りました。内容を確認すると、カラフルで分かりやすく、具体的な事例を通して学べるという初版の良さはそのままに、最新情報を取り入れた網羅的な内容にアップデートされていたので「活用しない手はない!」と思ったのがきっかけです。
今回の研修に向けて、どのような準備を行いましたか?
松田:「20の事例」をすべて紹介するのは時間的に難しいため、業務に関係が深い10の事例に絞りました。そのうえで、MOTEXが提供しているPowerPoint版の教育資料をベースに、問題文や解答に弊社独自の重要ポイントを追記して資料を完成させました。
すでに完成している資料をベースにアレンジできるので、作業は半日ほどで終わりました。一から資料の内容を大幅に変更しようとすると1日以上はかかるところ、準備時間を抑えながら内容を刷新できました。
既存の教育資料をそのまま使用するのではなく、必要な内容を選び、自社のルールや注意点を追記する。こうした使い方により、研修準備にかかる負荷を抑えながら、デルソーレの業務に即した研修資料を作成できて非常に助かりました。
「事例」を活用して受講者の主体的な参加を促す
ハンドブック後半の「20の事例とQ&A」のクイズ部分をどのように活用されましたか?
松田:ノートPCを使用していない受講者もいたので、スクリーンに投影した問題文と選択肢を私が読み上げ、正解だと思うものに手を挙げてもらう形でクイズを実施しました。ハンドブック・教育資料と共にMOTEXが提供しているテストフォーマット(Microsoft Forms版・Googleフォーム版)も活用し、挙手した人数が最も多かった選択肢を「受講者の回答」として、私がテストフォームへ入力して正解の発表、答えの解説をしていきました。
今回は受講者全員が本社の会議室で研修を受けていたため、この方法が適していました。ただ、地方支店の受講者が参加するケースもあるので、その場合は別の方法も考える必要がありますね。
実際にハンドブックやコンテンツを活用してみて、受講者からはどのような反応がありましたか?
松田:特に驚いたのは、受講者全員が真剣にクイズへ参加してくれたことです。これまでの経験では、昼食後や夕方の時間に行う研修では、集中力が途切れてしまう受講者も多かったのですが、今回は誰一人眠そうにしていませんでした。
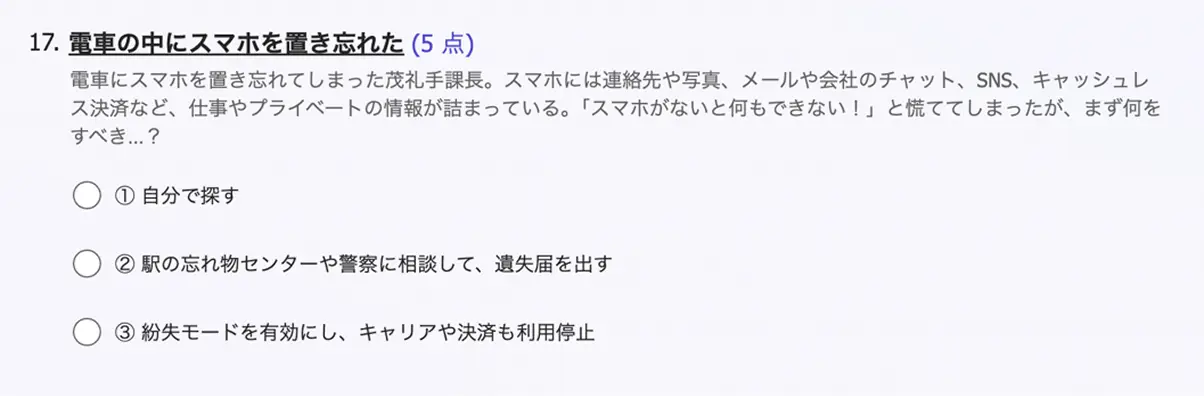
「スマートフォンを電車に忘れたときの対応」を問うクイズでは、「どうして『自分で探しに行く』『忘れ物センターや警察に行く』が不正解なんですか?」という質問も出ました。
事前に「紛失に気づいた時点で、まず何をすべきかを考えてください」と伝えていたのですが、やはり疑問に思ったようですね(笑)。情報システム担当としては、まず端末の不正利用などのリスクを抑える対応を優先するものだと理解していてほしいところですが、受講者にとっては必ずしも自明ではなく、引っ掛け問題だったのだと思います。
一方で、疑問をそのままにせず質問してくれると忘れない学びになると思うので、それだけ興味を持ってクイズに参加してくれた結果だと、前向きに受け止めています。
研修から日常へ。「人的なセキュリティ対策」を全社に広げる取り組み
デルソーレが取り組む「人的なセキュリティ対策」の強化施策は、中途入社者向けの研修だけにとどまりません。月次の朝礼でセキュリティTipsを全社員に共有しているほか、主要拠点にはハンドブックの冊子とPOPを設置。社員が日常的にセキュリティについて目にする機会を増やされています。
セキュリティ教育について、どのような取り組みを考えていますか?
松田:まず、主要拠点にハンドブックの冊子とPOPを設置しました。本社では情報システムチームの入口付近や食堂などの共用スペースに置いています。
特に食堂では、何気なく手に取っている社員を見かけるので、設置の効果を感じています。また、ある工場では社員が毎日確認する掲示板付近にも設置してもらいました。
冊子には、オリエンテーションでは時間の制限で扱えなかった、プライベートでのスマートフォンやSNSの利用シーンなど、個人や日常生活にも関わるセキュリティ対策も数多く紹介されています。業務に即したセキュリティ対策も重要ですが、これからの時代は、普段の生活からセキュリティ意識を高めることも必要だと考えています。今後も、社員が日頃からセキュリティを意識できる環境を作っていきたいです。
このハンドブックのような外部の資料をうまく活用することで、情報システムチームの負担を抑えながら、社員全体のセキュリティリテラシーの底上げにもつなげていければと思います。
巧妙化するサイバー攻撃に備えるためには、セキュリティ製品やシステムによる技術的な対策に加え、それらを利用する「人」への継続的な教育も欠かせません。
一度きりの研修で終わらせるのではなく、日常の中で、複数の方法で継続的にセキュリティを意識できる環境をつくる。デルソーレは、こうしたさまざまな取り組みを通して、「人的なセキュリティ対策」を組織全体へと実践的に広げています。
エムオーテックス・NOMORE 情報漏洩 2050
プロジェクト事務局
サイバー攻撃が高度化・巧妙化する中、情報セキュリティ対策では、製品やシステムによる技術的な対策だけでなく、それらを利用する一人ひとりの意識や行動も重要です。従業員自身が日々の業務の中で適切な判断や行動がとれるよう、継続的にセキュリティを意識する機会をつくることが、企業・組織における「人的なセキュリティ対策」には求められます。
今回の取材で印象的だったのは、ハンドブックを自社の研修内容に合わせてアレンジし、クイズを取り入れることで、受講者自身が楽しみながらセキュリティについて考えられるよう工夫されていたことです。
さらに研修だけで終わらず、冊子やPOPの設置や、セキュリティTipsを活用し、日常的にセキュリティに触れる機会をつくっている点も特徴的でした。
「研修を実施する」だけでなく、「日頃から意識し、適切な行動につなげられる環境をつくる」。デルソーレの取り組みが、これからのセキュリティ教育を考える際の一つの参考になれば幸いです。